
Cloud-Sicherheit sollte bei jedem Gespräch über die digitale Transformation im Vordergrund stehen. Im aktuellen digitalen Zeitalter verlagern Unternehmen ihre Abläufe rasch in die Cloud, angelockt durch das Versprechen von Flexibilität, Skalierbarkeit und Kosteneffizienz. Mit diesen Vorteilen geht jedoch die Herausforderung einher, sicherzustellen, dass Daten und Anwendungen in dieser neuen Umgebung sicher sind. Bei der Cloud-Sicherheit geht es nicht nur um den Schutz Ihrer Daten; Es geht darum, den Ruf Ihres Unternehmens zu schützen und die Einhaltung sich ständig weiterentwickelnder Vorschriften sicherzustellen. Die Vernachlässigung der Cloud-Sicherheit kann katastrophale Folgen haben, darunter Datenschutzverletzungen, finanzielle Verluste und einen Verlust des Kundenvertrauens. Da die Cloud-Akzeptanz weiter zunimmt, ist das Verständnis und die Implementierung robuster Cloud-Sicherheitsmaßnahmen ist nicht länger optional, sondern zwingend erforderlich.
Sichere Cloud-Technologie verstehen
Entdecken Sie die wesentlichen Aspekte sicherer Cloud-Technologie und wie die Verantwortlichkeiten zwischen Anbietern und Nutzern aufgeteilt werden.
– Was ist Cloud-Sicherheit? Cloud-Sicherheit umfasst die Richtlinien, Kontrollen und Technologien, die Daten und Anwendungen in der Cloud schützen.
– Was ist das Modell der geteilten Verantwortung? Dabei handelt es sich um ein Framework, das die Aufteilung der Sicherheitsverantwortung zwischen Cloud-Dienstanbietern und ihren Kunden definiert.
– Wer ist für was verantwortlich? Die Anbieter kümmern sich um die Sicherheit der Cloud-Infrastruktur, während die Kunden für die Sicherung ihrer Daten und Anwendungen innerhalb der Cloud verantwortlich sind.
Cloud-Sicherheit
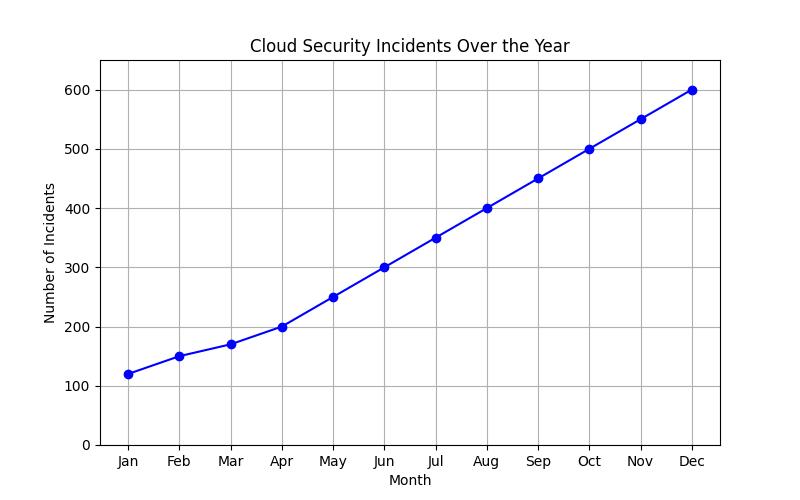
Cloud-Sicherheit umfasst eine breite Palette von Technologien, Protokollen und Best Practices zum Schutz Cloud-Computing-Umgebungen. Diese Maßnahmen sind für den Schutz von in der Cloud gehosteten Daten, Anwendungen und Infrastrukturen unerlässlich. Da Unternehmen zunehmend auf Cloud-Dienste angewiesen sind, vergrößert sich die Angriffsfläche, sodass robuste Sicherheitsmaßnahmen wichtiger denn je sind.
Die Natur des Cloud Computing bringt einzigartige Sicherheitsherausforderungen mit sich. Im Gegensatz zu herkömmlichen IT-Umgebungen, in denen Unternehmen die vollständige Kontrolle über ihre Hardware und Software haben, umfassen Cloud-Umgebungen gemeinsam genutzte Ressourcen. Dieser gemeinsame Charakter bedeutet, dass Schwachstellen in der Infrastruktur eines Cloud-Dienstanbieters potenziell mehrere Clients Risiken aussetzen können. Daher ist es für jedes Unternehmen, das Cloud-Technologie effektiv nutzen möchte, von entscheidender Bedeutung, die Nuancen der Cloud-Sicherheit zu verstehen.
Geheimtipp
John Smith, ein renommierter Cloud-Sicherheitsexperte, betont die Bedeutung regelmäßiger Sicherheitsüberprüfungen und Penetrationstests für Cloud-Umgebungen. „Man kann nicht schützen, was man nicht kennt“, sagt er und betont die Notwendigkeit von Transparenz und proaktiven Maßnahmen bei der Cloud-Sicherheit.
Was ist das Modell der geteilten Verantwortung?
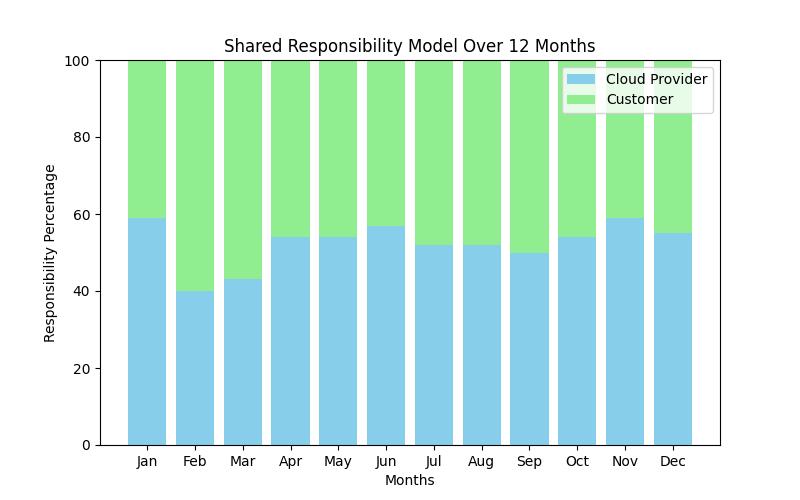
Der Modell der geteilten Verantwortung ist ein Eckpfeiler der Cloud-Sicherheit und definiert die Aufteilung der Sicherheitsverpflichtungen zwischen Cloud-Dienstanbietern und ihren Kunden. Das Verständnis dieses Modells ist für jeden, der sich in der Komplexität von Cloud-Diensten zurechtfindet, von entscheidender Bedeutung, da es beschreibt, wer für die Sicherung verschiedener Aspekte der Cloud-Umgebung verantwortlich ist. Ohne ein klares Verständnis des Modells der geteilten Verantwortung übersehen Unternehmen möglicherweise kritische Sicherheitslücken und setzen sich unnötigen Risiken aus.
Das Modell der geteilten Verantwortung variiert geringfügig zwischen großen Cloud-Anbietern wie Amazon Web Services (AWS), Microsoft Azure und Google Cloud Platform (GCP), aber das Grundprinzip bleibt konsistent: Cloud-Anbieter sind für die Sicherheit „der“ Cloud verantwortlich, während Kunden für die Sicherheit „in“ der Cloud verantwortlich sind. Diese Aufteilung bedeutet, dass während der Anbieter die Infrastruktur sichert, der Kunde seine Daten und Anwendungen sichern muss.
Persönliche Erfahrung mit dem Shared-Responsibility-Modell
Ich erinnere mich noch an den Tag, als ich als Systemadministrator bei einem mittelständischen Technologieunternehmen zum ersten Mal mit der Komplexität der Cloud-Sicherheit in Berührung kam. Wir hatten kürzlich unsere Infrastruktur zu einem Cloud-Dienstleister migriert und die Begeisterung war spürbar. Diese Aufregung verwandelte sich jedoch schnell in Besorgnis, als wir mit einer Datenpanne konfrontiert wurden, bei der vertrauliche Kundendaten preisgegeben wurden.
Entdecken Sie für erweiterten Schutz unsere KI-Wächter zum Schutz Ihrer Cloud-Umgebung durch intelligente Bedrohungserkennung.
Als unser Team versuchte zu verstehen, was schief gelaufen war, wurde mir klar, dass wir einen wesentlichen Aspekt des Shared Responsibility-Modells übersehen hatten. Ich war davon ausgegangen, dass unser Cloud-Anbieter allein für die Sicherheit unserer Daten verantwortlich ist, aber ich habe bald gelernt, dass wir eine wichtige Rolle spielen. Der Anbieter war für die Sicherung der Infrastruktur verantwortlich, wir waren jedoch für die Verwaltung der Zugangskontrollen und die Gewährleistung der Datenverschlüsselung verantwortlich.
Unmittelbar danach habe ich es mir zur Aufgabe gemacht, meine Kollegen über unsere Verantwortung aufzuklären. Wir haben eine Reihe von Schulungssitzungen durchgeführt, die sich auf Best Practices für die Cloud-Sicherheit konzentrieren und dabei die Bedeutung der Einhaltung von Sicherheitsprotokollen wie Multi-Faktor-Authentifizierung und regelmäßigen Audits hervorheben. Diese Erfahrung hat uns nicht nur geholfen, unsere Sicherheitsmaßnahmen zu verschärfen, sondern auch eine Kultur der Verantwortung innerhalb unserer Organisation gefördert.
Als ich über diesen Vorfall nachdachte, wurde mir klar, dass es bei der Cloud-Sicherheit nicht nur um die Wahl eines zuverlässigen Anbieters geht; Es geht darum, unsere gemeinsame Verantwortung zu erkennen und anzunehmen. Dadurch könnten wir das Risiko zukünftiger Verstöße deutlich reduzieren und das Vertrauen unserer Kunden schützen.
Wer ist für was verantwortlich?
Im Modell der geteilten Verantwortung kann die Abgrenzung der Verantwortlichkeiten manchmal verwirrend sein, insbesondere für Organisationen, die neu in der Cloud sind. Im Allgemeinen sind Cloud-Anbieter für die Sicherung der Infrastruktur verantwortlich, zu der physische Server, Netzwerke und die grundlegende Software gehören, die die Cloud-Dienste ausführt. Dazu gehört die Aufrechterhaltung der physischen Sicherheit von Rechenzentren, die Gewährleistung von Netzwerkredundanz und das Patchen von Hypervisoren.
Andererseits sind die Kunden für die Sicherung ihrer Daten, Benutzerzugriffe und Anwendungen verantwortlich. Dazu gehört die Implementierung robuster IAM-Richtlinien (Identity and Access Management), die Sicherstellung der Verschlüsselung von Daten sowohl bei der Übertragung als auch im Ruhezustand sowie die Konfiguration von Sicherheitseinstellungen für Anwendungen und Datenbanken.
Wenn ein Unternehmen beispielsweise AWS nutzt, stellt AWS sicher, dass die Rechenzentren sicher sind, es liegt jedoch beim Kunden, Firewall-Regeln in seiner AWS-Umgebung zu konfigurieren. Die Vernachlässigung dieser Verantwortlichkeiten kann zu Sicherheitslücken führen, da falsch konfigurierte Einstellungen eine häufige Ursache dafür sind Datenschutzverletzungen in der Wolke.
Geheimtipp
Laut Jane Doe, einer leitenden Sicherheitsarchitektin bei einem führenden Technologieunternehmen, „ist es wichtig, ein klares Verständnis Ihrer im Service-Level-Agreement (SLA) mit Ihrem Cloud-Anbieter festgelegten Verantwortlichkeiten zu haben. Dies hilft dabei, Annahmen zu vermeiden, die zu Sicherheitsversehen führen könnten.“
Was ist das Modell der geteilten Verantwortung?
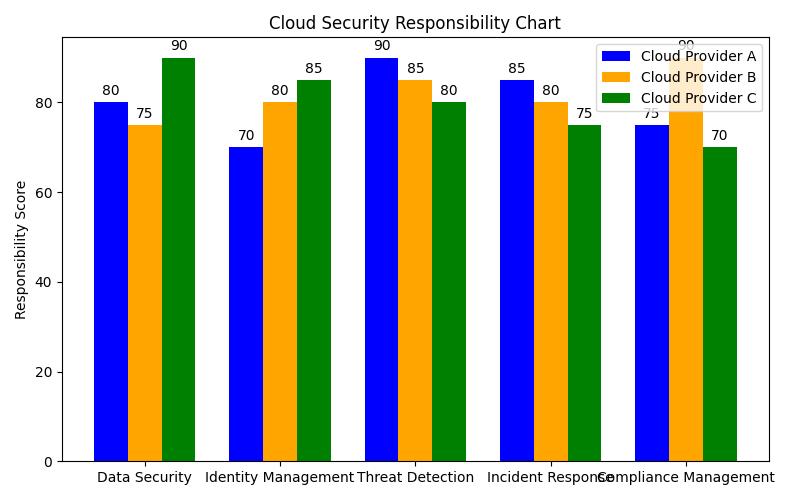
Eine erneute Betrachtung des Modells der geteilten Verantwortung ist der Schlüssel zum Verständnis, wie es sich auf die Cloud-Sicherheitsstrategie auswirkt. Dieses Modell ist nicht nur ein theoretisches Konzept; Es handelt sich um einen praktischen Rahmen, der sich auf den täglichen Betrieb und strategische Entscheidungen auswirkt. Durch die klare Abgrenzung der Verantwortlichkeiten hilft das Modell Organisationen dabei, Ressourcen effektiv zuzuweisen und sich auf die Bereiche zu konzentrieren, in denen sie die größte Wirkung erzielen können.
Während beispielsweise ein Cloud-Anbieter dafür sorgt, dass seine Infrastruktur robust gegen physische Bedrohungen ist, muss sich der Kunde darauf konzentrieren, seine Anwendungen vor Cyber-Bedrohungen zu schützen. Das bedeutet, in Anwendungssicherheitsmaßnahmen wie Webanwendungs-Firewalls zu investieren, sicherzustellen, dass Software-Updates zeitnah angewendet werden, und regelmäßige Sicherheitsbewertungen durchzuführen.
Darüber hinaus entwickelt sich das Modell der geteilten Verantwortung mit der Einführung neuer Dienste und Funktionen durch Cloud-Anbieter weiter. Da diese Dienste immer komplexer werden, steigen auch die Sicherheitsverantwortungen sowohl des Anbieters als auch des Kunden. Für die Aufrechterhaltung einer sicheren Cloud-Umgebung ist es von entscheidender Bedeutung, über diese Änderungen auf dem Laufenden zu bleiben.
Historischer Kontext
Historisch gesehen entstand das Modell der geteilten Verantwortung, als Cloud Computing Anfang der 2000er Jahre an Bedeutung gewann. Als Unternehmen wie AWS, Azure und GCP ihre Cloud-Angebote entwickelten, erkannten sie die Notwendigkeit, die Sicherheitsverantwortlichkeiten zu klären, um Verwirrung und mögliche Sicherheitslücken zu vermeiden. Dieses Modell hat sich seitdem zu einem Standardrahmen entwickelt, der Millionen von Unternehmen weltweit bei ihren Cloud-Sicherheitspraktiken leitet.
Geheimtipp
Michael Johnson, ein Cloud-Berater mit über zwei Jahrzehnten Erfahrung, rät: „Regelmäßige Schulungen und Workshops zu Best Practices für Cloud-Sicherheit können Ihr Team in die Lage versetzen, Verantwortlichkeiten effektiv zu verwalten und das Risiko menschlicher Fehler zu reduzieren.“
Abschluss
Im Gesamtbild der digitalen Transformation kann die Bedeutung sicherer Cloud-Technologie nicht hoch genug eingeschätzt werden. Da Unternehmen immer mehr auf Cloud-Umgebungen umsteigen, ist das Verständnis und die Umsetzung des Modells der geteilten Verantwortung für die Gewährleistung einer robusten Cloud-Sicherheit von größter Bedeutung. Dieses Modell verdeutlicht nicht nur die Aufgabenteilung zwischen Cloud-Anbietern und Kunden, sondern ermöglicht Unternehmen auch, ihre Daten proaktiv zu schützen.
Die Bewältigung der Feinheiten der Cloud-Sicherheit erfordert einen strategischen Ansatz mit Schwerpunkt auf kontinuierlichem Lernen und Anpassung. Da sich Bedrohungen weiterentwickeln und Cloud-Dienste immer komplexer werden, ist es die einzige Möglichkeit, Ihre digitalen Vermögenswerte wirksam zu schützen, indem Sie informiert und wachsam bleiben. Durch die Übernahme des Modells der geteilten Verantwortung und die Investition in umfassende Sicherheitsmaßnahmen können Unternehmen das volle Potenzial des Cloud Computing ausschöpfen und gleichzeitig Risiken minimieren.
Weitere Einblicke in sichere Cloud-Technologie finden Sie in unseren Ressourcen zu sicherer Cloud-Technologie. Nutzen Sie die Cloud mit Zuversicht und wissen Sie, dass Ihre Sicherheit eine gemeinsame Anstrengung zwischen Ihnen und Ihrem Cloud-Anbieter ist.
FAQs
F. Was ist sichere Cloud-Technologie?
A. Mit der sicheren Cloud-Technologie sind Maßnahmen gemeint, die Daten in der Cloud schützen.
F. Wie verbessert sichere Cloud-Technologie den Datenschutz?
A. Zum Schutz der Daten werden Verschlüsselung, Zugriffskontrollen und Überwachung eingesetzt.
F. Wer profitiert von sicheren Cloud-Technologie-Implementierungen?
A. Unternehmen jeder Größe profitieren davon und stellen sicher, dass ihre Daten geschützt bleiben.
F. Warum ist sichere Cloud-Technologie heute für Unternehmen wichtig?
A. Es verhindert Datenschutzverletzungen und schafft Vertrauen bei Kunden und Stakeholdern.
F. Wie kann ich sicherstellen, dass meine Cloud-Dienste sicher sind?
A. Wählen Sie seriöse Anbieter und implementieren Sie regelmäßig strenge Sicherheitsprotokolle.
F. Was passiert, wenn ich glaube, dass meine Daten keine sichere Cloud-Technologie benötigen?
A. Jedes Unternehmen kann gezielt angesprochen werden. Sicherheit ist unerlässlich, um Verstöße zu verhindern.
Mit über einem Jahrzehnt Erfahrung in Cybersicherheit und Cloud-Technologie ist der Autor ein erfahrener Experte auf diesem Gebiet und verfügt über einen Master-Abschluss in Informationssicherheit von Stanford-Universität. Sie haben mit führenden Technologieunternehmen zusammengearbeitet, darunter Amazon Web Dienstleistungen Und Microsoft Azure, wo sie Teams bei der Entwicklung sicherer Cloud-Infrastrukturen leiteten. Der Autor ist außerdem ein zertifizierter Cloud Security Professional (CCSP) und hat zu mehreren Branchenpublikationen beigetragen, darunter dem Journal of Cloud Computing und Cybersecurity Trends. Ihre Erkenntnisse basieren auf Forschungsergebnissen wie dem Cloud Security Report 2022 von Cybersecurity Insiders, der die zunehmende Bedeutung sicherer Cloud-Technologie für den Schutz sensibler Daten hervorhebt. Sie halten regelmäßig Vorträge auf Cybersicherheitskonferenzen und legen großen Wert darauf, Unternehmen über das Modell der geteilten Verantwortung aufzuklären und sicherzustellen, dass Unternehmen ihre Rolle bei der Aufrechterhaltung der Cloud-Sicherheit verstehen.